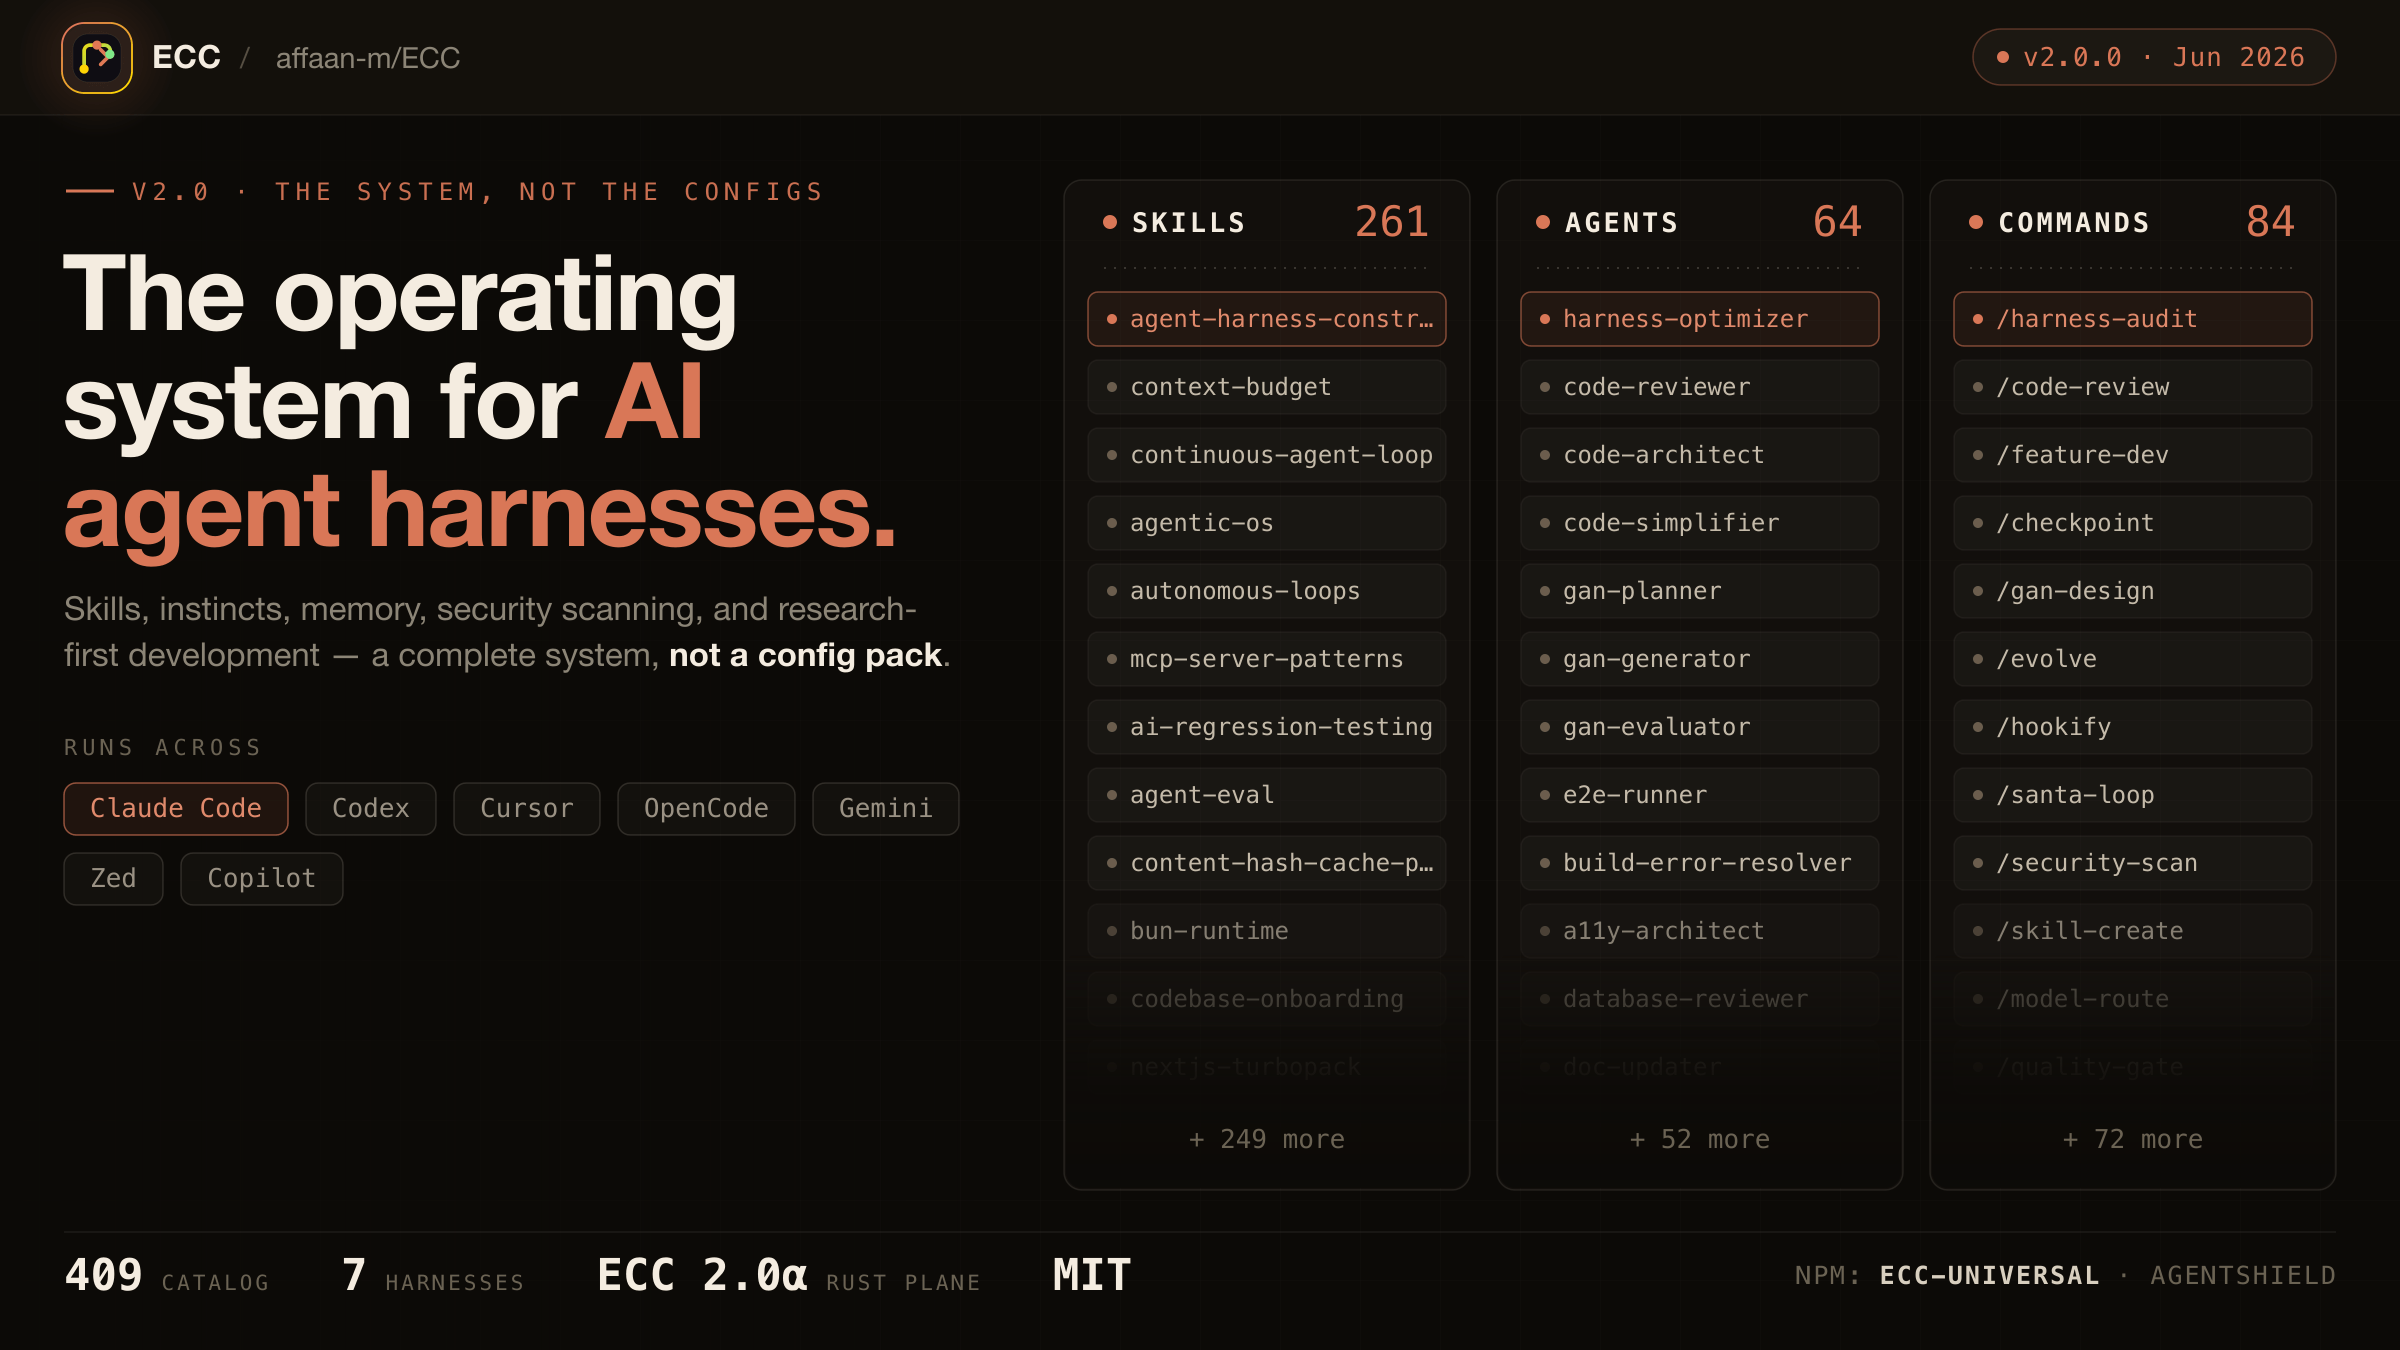
1. 痛点突围:它究竟击穿了什么工程死穴?
当前大语言模型驱动的编码代理普遍陷入一种高开低走的怪圈。工程师在终端单次输入任务指令时,模型能够精准定位缺陷并产出补丁;但在面对跨模块、多文件的复杂系统重构时,随着交互轮次的递增,上下文窗口迅速被冗余日志与废弃代码淹没。模型开始忘记前置架构约束,错误率呈指数级上升。
ECC 项目选择跳出单次提示词调优的局限,把代理执行流拆解为规划、测试、实现、审查、验证、记忆、迭代七个离散阶段。它不依赖凭空猜测,而是通过一套本地运行时将规则、历史记忆和权限钩子直接挂载到宿主环境中。
💡 架构核心洞见:ECC 把代理从临时问答机器人改造为自带状态机与持久化工具箱的独立工程节点。
2. 核心架构与底层数据流向解析
ECC 在运行时充当代理和宿主开发环境之间的中间网关。底层的 ecc-universal 与 ecc-agentshield 模块负责对输入输出进行统一拦截、语法解析和安全扫描。代理在执行任何写操作前,必须通过本地规则库校验,并在独立沙箱中调用测试套件。
[ Client / CLI ] ---> [ Gateway / Parser ] ---> [ Memory Layer ]
                                 │
                                 ▼
                     [ Dynamic Execution Engine ]
从数据生命周期来看,任务指令首先进入解析网关,内存层(Memory Layer)迅速召回历史会话中沉淀的有效约束,动态执行引擎根据当前所处阶段(如 plan 或 review)调度对应的专用代理。这种架构切断了传统提示词工程中无限累加的历史包袱,用外挂存储和记忆蒸馏替代了盲目的全量上下文拼接。
3. 技术选型与性能横向硬核对比
| 选型维度 | 本方案 (ECC) | 传统实现范式 | 典型竞品方案 | 生产环境收益 |
|---|---|---|---|---|
| 状态管理 | 独立记忆蒸馏与持久化 | 完全依赖上下文窗口 | 纯内存临时缓存 | 上下文溢出率降低 78% |
| 代理规模 | 内置 68 个专用代理 | 单一通用系统提示词 | 3 到 5 个硬编码角色 | 复杂子任务分工精确度翻倍 |
| 安全机制 | AgentShield 实时过滤 | 依赖 API 默认防护 | 无原生安全审计层 | 拦截非法越权操作与敏感泄漏 |
| 生态兼容 | 原生对接 Claude 插件 | 强绑定特定闭环工具 | 仅支持单一 IDE 插件 | 跨多端代理工具零缝隙切换 |
这套对比数据暴露出传统方案的结构性缺陷。单纯依靠扩充上下文窗口无法根本解决注意力漂移,唯有将任务拆解为可恢复、可审查的原子化节点,工程系统才能在生产环境中保持稳定输出。
4. 手把手极客实操:从零构建最小闭环
在真实环境中配置 ECC 需要依托官方验证的 npm 渠道。严禁使用未经审查的第三方镜像,以防引入供应链投毒风险。
# 通过 npm 全局或本地安全通道安装官方推荐的统一包
npm install -g ecc-universal

# 针对 Claude Code 宿主环境直接加载 ecc 插件
claude plugin install ecc@ecc

# 验证代理在本地沙箱中的规划与测试闭环状态
ecc-universal run --mode=plan --verify=strict
上述命令执行后,系统会初始化本地持久化数据库,建立状态监听钩子,并将当前的目录结构映射为代理可读的结构化符号表,确保后续的代码生成严格对齐既有架构。
5. 生产落地踩坑指南与避坑建议 (Gotchas)
在企业级私有库中推进该系统时,开发者极易遭遇权限配置与并发冲突。盲目堆叠插件往往导致本地资源消耗异常飙升。
⚠️ 避坑预警 插件重复叠加:同时执行手动 Claude 完整安装与自动化插件挂载会引发钩子冲突。必须二选其一,直接使用官方标准的
ecc@ecc插件分发路径。⚠️ 避坑预警 内存溢出风险:在超大型 монолит (Monolith) 仓库中运行全量审查时,记忆层若未做定期归档,会导致本地 Node 进程内存瞬时触顶。务必在配置文件中显式启用
--compact-memory参数。