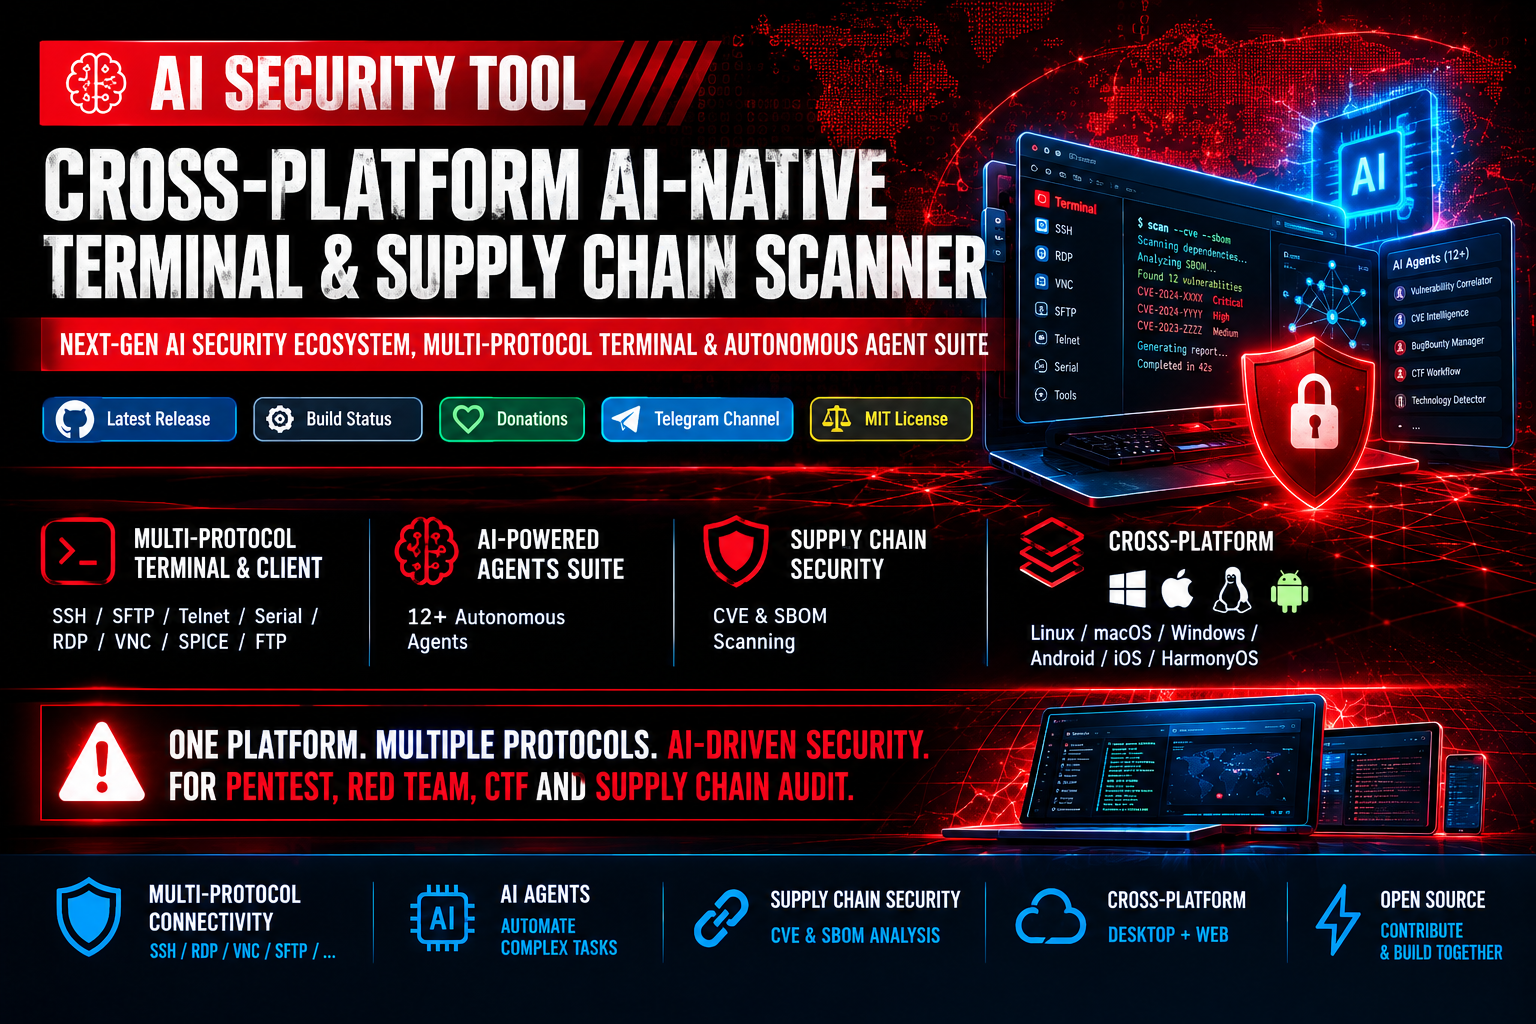
一、 为什么说它是安全领域的“计算器”变“智能终端”?
在安全自动化领域,过去十年我们经历了从脚本化(Python/Bash)到工具化(Metasploit/Burp Suite)的演进。ZeroDayEvil 的出现标志着第三阶段:代理化(Agentic)。该架构直接将终端协议栈与 LLM 上下文感知能力在系统底层打通。
项目核心在于其“Agentic Terminal”架构。它拦截了终端的输入输出流,利用内置的 12+ 智能代理对终端回显进行实时意图解析。当你在 SSH 隧道中操作时,AI 就在后台同步进行 CVE 匹配。这种“伴随式”的安全审计,消除了传统扫描器“先导出数据再离线分析”的滞后性。
二、 架构对比:传统安全工具 vs ZeroDayEvil
| 特性 | 传统安全工具 (如 Nessus/Nmap) | ZeroDayEvil 架构 |
|---|---|---|
| 交互模式 | 命令行/GUI 触发,离线报告 | AI 对话驱动,实时响应 |
| 协议支持 | 依赖插件更新 | 协议层注入,支持 SSH/RDP/VNC/Serial |
| 漏洞扫描 | 基于特征库静态比对 | 基于 LLM 语义分析与 SBOM 关联 |
| 自动化程度 | 预设脚本逻辑 | 动态任务规划 (ReAct 模式) |
三、 深度剖析:工程优缺点
优势点:
- 多协议适配性:对 Serial 和 VNC 协议的集成是其亮点,这使得它不仅能用于云环境,在物联网(IoT)渗透测试中同样具备统治力。
- 上下文记忆:AI 能够理解当前的终端会话状态,例如在 SSH 会话中执行
ls后,AI 会自动关联目录下的配置文件进行 SBOM 检查。 - 架构解耦:UI 层与底层的 Agent 逻辑分离,支持快速接入新的 LLM 接口,开发者可以轻松切换 DeepSeek 或 OpenAI 以适应不同的预算。
局限性:
- Token 溢出风险:在大规模日志输出场景下,如果不配合高效的截断或摘要策略,Token 消耗将迅速失控。
- 信任边界:AI 自动执行命令(Autonomous Execution)存在误操作风险,目前版本缺乏完善的“人机确认”熔断机制。
- 环境依赖:虽然是全平台支持,但在 Windows 环境下的 RDP 协议封装依赖较重,需要较复杂的驱动配置。
四、 手把手实操指南:从安装到开启自动化审计
1. 环境准备
确保安装了 Node.js 环境,并通过 npm 安装依赖:
git clone https://github.com/ZeroDayEvil/ai-security-tool
cd ai-security-tool
npm install
2. 配置 AI 接口
在 .env 文件中配置 API Key。为降低成本,建议优先配置 DeepSeek:
LLM_PROVIDER=deepseek
LLM_API_KEY=sk-your-key-here
LLM_MODEL=deepseek-chat
REASONING_ENABLED=true
3. 开启安全扫描功能
启动主程序后,在终端输入以下命令开启实时监听:
# 启动智能终端审计模式
./ai-term --audit-level=high --sbom-scan=on
4. 进阶:编写自定义 Agent
项目允许通过 .yaml 格式定义自定义安全策略。你可以在 /agents 目录下添加针对特定业务逻辑的扫描规则,例如针对 Redis 的未授权访问检测:
name: Redis-Audit-Agent
trigger: "redis-cli"
action: "check-auth-and-config"
threshold: 0.8
五、 技术架构师的建议
ZeroDayEvil 目前仍处于快速迭代期(17 天 414 Star 是极高的增长率),其核心价值在于“将 AI 嵌入 DevSecOps 闭环”。建议开发者在生产环境使用时,务必将 Autonomous Execution 设置为 Manual Approval(手动审批)模式。对于企业用户,建议将其作为辅助决策工具,而非完全托管的自动化执行器。关注其后续版本对本地模型(Ollama/LLaMA 3)的原生支持,这将是该项目能否在企业内网落地的关键。